⚡ Zeus RPG PromptKit – Evidence-first Analyse für IBM i, RPG und gewachsene Legacy-Systeme
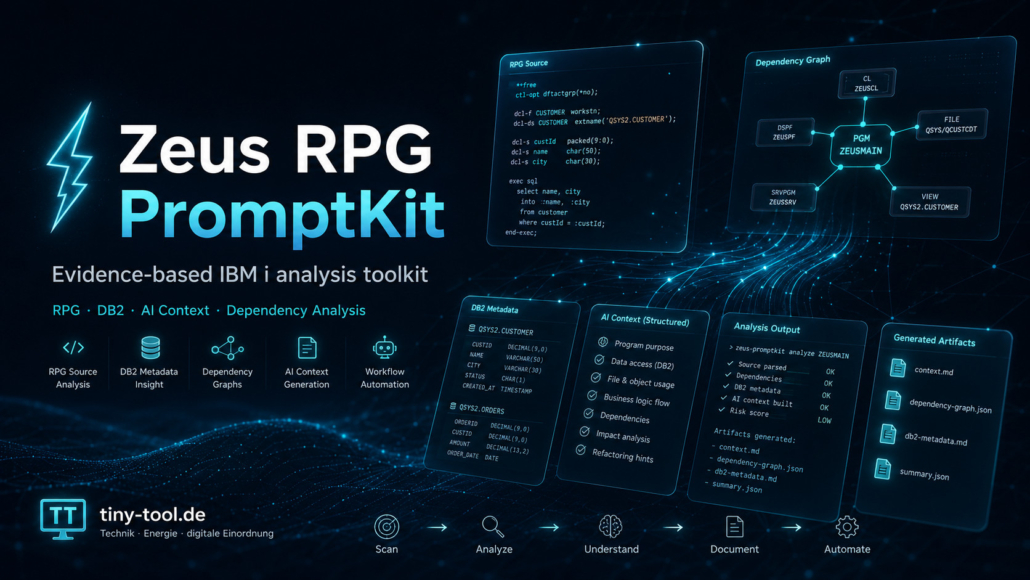
Symbolbild: Zeus RPG PromptKit
Zeus RPG PromptKit sammelt, normalisiert und analysiert RPG-, CL- und DDS-Quellen, ergänzt sie bei Bedarf um Db2-Kontext und erzeugt daraus nachvollziehbare Artefakte für Entwicklung, Architektur, QA, Modernisierung und kontrollierte KI-Workflows.
Legacy-Code ist selten einfach nur „alt“. In gewachsenen IBM-i-Systemen steckt oft jahrzehntelang verdichtetes Fachwissen: Geschäftsregeln, Sonderfälle, Schnittstellen, Datenflüsse und Abläufe, die im täglichen Betrieb zuverlässig funktionieren – aber nicht immer vollständig dokumentiert sind.
Die eigentliche Herausforderung ist deshalb häufig nicht, ein einzelnes RPG-Programm zu lesen. Entscheidend ist der Zusammenhang: Welche Programme rufen sich gegenseitig auf? Welche Dateien, Felder und Tabellen sind betroffen? Welche Db2-Strukturen, Trigger oder dynamischen SQL-Pfade spielen mit? Und welche Folgen kann eine scheinbar kleine Änderung haben?
Genau hier setzt Zeus RPG PromptKit an. Das freie Open-Source-Projekt bildet eine Evidence Preparation Layer zwischen gewachsener IBM-i-Logik und den Menschen oder KI-Assistenten, die diese Logik verstehen, prüfen und weiterentwickeln sollen.
Erst belastbare Evidenz erzeugen, dann KI einsetzen – und Entscheidungen weiterhin durch Menschen prüfen und freigeben.
Wichtig: Zeus ist kein autonomer Generator für Business-Code und kein Ersatz für RPG-Erfahrung, Fachwissen, Reviews oder Tests. Das Toolkit erzeugt Kontext, Evidenz und prüfbare Artefakte. Die Verantwortung für Bewertung, Änderungen und Freigaben bleibt beim Menschen.
Projektstatus: Zeus RPG PromptKit befindet sich in aktiver Entwicklung. Der unterstützte Hauptpfad ist CLI- und MCP-first. Die lokale Browser-Ansicht über zeus serve bleibt ein optionaler, experimenteller Viewer für bereits erzeugte Ergebnisse. CLI-Verträge, Workflows, Artefakte und experimentelle Integrationen können sich zwischen Releases verändern.
Aktueller Quellcode und Dokumentation: github.com/gzeuner/zeus-rpg-promptkit
🔎 Inhaltsverzeichnis
- 🧩 Warum IBM i mehr Kontext braucht als ein einzelnes Source-Member
- ⚙️ Was eine Evidence Preparation Layer leistet
- 🔄 Vom Source-Code zum prüfbaren Analysemodell
- ✨ Was Zeus heute bereits abdeckt
- 📊 Reports, Graphen und kanonische Analyseartefakte
- 🔍 Investigation, Impact und Review-Workflows
- 🛠️ CLI-first und reproduzierbar
- 🤖 Lokale MCP-Integration für kontrollierte KI-Agenten
- 🧩 Erweiterbare API und VS-Code-Integration
- 🔐 Safety-Level, Secret Vault und sichere Weitergabe
- ⚡ Lokaler Schnellstart
- 👥 Für wen Zeus RPG PromptKit gedacht ist
- 🧭 Was das Toolkit bewusst nicht ersetzt
- 💡 Fazit: Legacy verstehen, bevor man sie verändert
- 📚 Quellen und weiterführende Links
🧩 Warum IBM i mehr Kontext braucht als ein einzelnes Source-Member
Viele KI-Demos zur Softwareentwicklung sehen beeindruckend aus: Code erklären, Dokumentation erzeugen, Tests vorschlagen oder Modernisierungsschritte planen. Auch für IBM i kann das sehr hilfreich sein.
In realen Landschaften reicht ein einzelnes RPG-Source-Member jedoch selten aus. Eine Anwendung besteht typischerweise aus einem Netz miteinander verbundener Elemente:
- RPG-, CL- und DDS-Quellen
- Programme, Prozeduren, Serviceprogramme und Call-Strukturen
- Source-Member in unterschiedlichen Bibliotheken
- physische und logische Dateien
- Db2-Tabellen, Views, Aliase, Keys und Trigger
- Feldverwendungen und Datenflüsse
- dynamisches SQL und externe Schnittstellen
- historisch gewachsene Sonderlogik
Fehlt dieser Zusammenhang, entstehen schnell plausible, aber unsichere Schlussfolgerungen. Eine KI kann sprachlich sehr überzeugend erklären, was ein Programm vermutlich tut – und trotzdem eine indirekte Abhängigkeit, einen Trigger oder eine nur dynamisch aufgelöste Referenz übersehen.
Zeus RPG PromptKit bereitet diesen Kontext so auf, dass aufgelöste Beziehungen, offene Fragen und Quellen der Analyse sichtbar bleiben.
⚙️ Was eine Evidence Preparation Layer leistet
Zeus versteht sich nicht als magische Modernisierungsmaschine, sondern als technische Zwischenschicht. Das Toolkit sammelt Evidenz aus Quellen und Metadaten, normalisiert sie und erzeugt daraus ein strukturiertes, überprüfbares Modell.
Das Ziel ist nicht, Unsicherheit zu verstecken. Im Gegenteil: Sicher aufgelöste Beziehungen sollen von unvollständigen oder weiterhin offenen Referenzen unterscheidbar bleiben.
Damit lassen sich unter anderem folgende Fragen besser bearbeiten:
- Welche Programme, Prozeduren, Dateien und Tabellen hängen zusammen?
- Wo wird ein bestimmtes Feld gelesen, verändert oder weitergereicht?
- Welche Auswirkungen könnte eine geplante Änderung haben?
- Welche Referenzen sind sicher aufgelöst – und welche bleiben unklar?
- Welche Db2-Metadaten fehlen noch für eine belastbare Einordnung?
- Welcher Kontext kann kontrolliert an eine KI übergeben werden?
Zeus ist dabei KI-anbieterneutral. Die erzeugten Artefakte können mit ChatGPT, GitHub Copilot, Claude, lokalen Modellen oder vollständig ohne KI in Architektur-Reviews, Tickets, Dokumentationen und QA-Prozessen genutzt werden.
🔄 Vom Source-Code zum prüfbaren Analysemodell
Der typische Arbeitsablauf bleibt bewusst nachvollziehbar:
| Schritt | Was passiert? | Ergebnis |
|---|---|---|
| 1. Prüfen | Umgebung, Profile, Java, Credentials und Verbindungen werden mit doctor kontrolliert. |
Transparente Runtime-Konfiguration |
| 2. Beschaffen | Lokale Quellen werden verwendet oder Source-Member und IFS-Inhalte read-only von IBM i geholt. | Normalisierter lokaler Source-Bestand |
| 3. Analysieren | RPG, CL und DDS werden gescannt; Calls, Dateien, Felder und Referenzen werden extrahiert. | Kanonisches Evidenzmodell |
| 4. Anreichern | Optional kommen Db2-Metadaten wie Tabellen, Spalten, Keys, Views, Aliase und Trigger hinzu. | Mehr Datenbank- und Laufzeitkontext |
| 5. Prüfen | Reports, Graphen, JSON-Artefakte und offene Referenzen werden durch Menschen bewertet. | Reviewfähige technische Grundlage |
| 6. Vertiefen | Investigation, Impact-Analyse, Risikoabschätzung, Testplanung oder KI-Unterstützung bauen auf den Artefakten auf. | Nachvollziehbare Planung statt Blindflug |
Dieser Ablauf ist absichtlich weniger spektakulär als ein „Ein Klick modernisiert alles“-Versprechen. Für geschäftskritische Systeme ist genau diese Nüchternheit aber ein Vorteil.
✨ Was Zeus heute bereits abdeckt
Seit der ersten Fassung dieses Artikels ist das Projekt deutlich breiter geworden. Aus dem ursprünglichen Fokus auf Analyse und KI-Prompts ist eine erweiterbare, safety-first ausgerichtete Analyseplattform entstanden.
| Bereich | Funktion |
|---|---|
| Source-Beschaffung | Source-Member und IFS-Inhalte über SFTP, JT400 oder FTP lesen und lokal ablegen |
| Statische Analyse | RPG-, CL- und DDS-Quellen scannen, Entitäten erkennen und Referenzen extrahieren |
| Abhängigkeiten | Programmaufrufe, Datei- und Tabellennutzung, Felder, Cross-References und Reverse-Impact-Beziehungen sichtbar machen |
| Db2-Kontext | Tabellen, Spalten, Keys, Trigger, Views, Aliase und weitere Metadaten read-only ergänzen |
| Evidence-Artefakte | Markdown-Reports, JSON-Modelle, Mermaid-Graphen, Manifeste und aufgabenspezifische KI-Prompts erzeugen |
| Investigation | Vorhandene Analyseergebnisse zielgerichtet durchsuchen und schrittweise vertiefen |
| Review und Planung | Impact-Analysen, Risikobewertungen, Testszenarien, QA-Ausgaben, Checklisten und Bundles vorbereiten |
| KI-Integration | Lokale MCP-Tools, kuratierte Ressourcen und Prompt-Verträge kontrolliert bereitstellen |
| Erweiterbarkeit | Eigene Analyzer, Analyse-Stages, Plugins und MCP-Tools über eine Programmatic API registrieren |
| Editor-Integration | Experimentelle VS-Code-Extension mit lokaler Analyse und optionaler Code-for-IBM-i-Anbindung |
Nicht jede Funktion ist gleich weit produktisiert. Besonders MCP, Viewer, PUI- und VS-Code-Funktionen sind weiterhin als experimentelle Integrationen zu verstehen. Die verbindliche Referenz für aktuelle Befehle, Optionen und Safety-Level ist der automatisch erzeugte Tool-Katalog im Repository.
📊 Reports, Graphen und kanonische Analyseartefakte
Nach einem Analyse-Lauf entsteht kein einzelner unprüfbarer Text, sondern ein Satz miteinander verbundener Dateien.
| Datei | Inhalt |
|---|---|
report.md |
Kompakte Programmzusammenfassung |
architecture-report.md |
Struktur, Call-Beziehungen und Abhängigkeiten |
canonical-analysis.json |
Vollständiges Entitäts- und Evidenzmodell des Analyse-Laufs |
ai-knowledge.json |
Token-optimierter KI-Kontext für genau diesen Analyse-Lauf |
ai_prompt_*.md |
Aufgabenspezifische, einsatzbereite Prompt-Artefakte |
dependency-graph.mmd |
Mermaid-Abhängigkeitsgraph |
analyze-run-manifest.json |
Run-Metadaten und Inventar der erzeugten Artefakte |
Wichtige Abgrenzung: ai-knowledge.json ist keine dauerhaft wiederverwendbare Wissensdatenbank. Die Datei ist eine Projektion eines konkreten Analyse-Laufs und kann projektspezifische oder sensible Informationen enthalten.
Für zukünftige, projektneutrale Wissensbausteine besitzt Zeus eine getrennte Knowledge-Pipeline mit klaren Bereichen für Roh-Evidenz, redaktierte Kandidaten, finale Katalogverträge und fail-closed Privacy-Gates. Source-abgeleitete Projektdaten werden nicht automatisch zu wiederverwendbarem Toolkit-Wissen.
🔍 Investigation, Impact und Review-Workflows
Eine Analyse ist selten mit einem einzigen Report abgeschlossen. Häufig entstehen beim Lesen neue Fragen: Woher kommt ein bestimmter Wert? Welche Fehlerpfade existieren? Welche Programme verwenden ein Feld indirekt? Welche Tabellen könnten von einer Änderung betroffen sein?
Dafür bietet Zeus inzwischen eigene Such-, Investigation- und Review-Pfade. Zu den relevanten Befehlen gehören unter anderem:
investigate– vorhandene Analyseergebnisse zielgerichtet vertiefensearch-source– lokale Quellen nach konkreten Mustern durchsuchenfield-search– Feld- und Tabellenverwendungen lokal oder remote untersuchentraceundxref– Beziehungen und Verwendungen verfolgenimpact– Reverse-Impact-Analysen nach Programm, Feld oder Ziel erzeugenassess-risk– technische Risiken strukturiert zusammenfassengenerate-test– Testszenarien und Testpläne vorbereitengenerate-checklist– Change- und Deployment-Checklisten erzeugenqa– QA-Ergebnisse als Markdown, JSON oder Jira-nahe Ausgabe aufbereitenbundle– ausgewählte Artefakte für Review oder sichere Weitergabe bündeln
Zusätzlich existieren Workflow-Presets für typische Aufgaben wie Onboarding, Architektur-Review, Security-Review, Modernisierungsbewertung, Dependency-Risiken, Refactoring und Testgenerierung.
Beispiel: von der Analyse zur gezielten Untersuchung
node cli/zeus.js analyze \
  --source ./rpg_sources \
  --program ORDERPGM \
  --out ./output \
  --optimize-context \
  --dense full

node cli/zeus.js investigate \
  --program ORDERPGM \
  --profile dev \
  --goal "Fehlerpfade und Seiteneffekte prüfen"

node cli/zeus.js impact \
  --field RECORD_ID \
  --program ORDERPGM \
  --source ./rpg_sources \
  --out ./output
🛠️ CLI-first und reproduzierbar
Zeus RPG PromptKit bleibt bewusst CLI-first. Die Kommandozeile ist kein Notbehelf, sondern der unterstützte Hauptpfad für reproduzierbare Analyse- und Kontext-Workflows.
Das bringt mehrere Vorteile:
- Befehle lassen sich dokumentieren und wiederholen.
- Profile und Umgebungen bleiben nachvollziehbar.
- Ausgaben können versioniert, verglichen und in CI-Prozesse eingebunden werden.
- Menschen sehen, welcher Schritt welche Artefakte erzeugt hat.
- KI-Clients greifen nicht auf eine unsichtbare Blackbox zu, sondern auf definierte Tools und Dateien.
Nützliche Optionen für größere Programme und stabile Läufe sind unter anderem:
| Option | Zweck |
|---|---|
--dense lite|full|ultra |
Rangbasierte Reduktion und Kompaktierung von Reports und Prompts |
--prompt-max-tokens |
Token-Budget für Prompt-Artefakte begrenzen |
--skip-db2-metadata |
Analyse ohne Db2-Anreicherung ausführen |
--with-known-facts |
Lokale, profilbezogene Known Facts explizit einbeziehen |
--safe-sharing |
Sensible Inhalte für externe Weitergabe reduzieren |
--reproducible |
Stabile Ausgaben für CI, Tests und Vergleiche erzeugen |
--json |
Maschinenlesbare Kommandoausgabe verwenden |
Die lokale Browser-Ansicht über serve kann vorhandene Reports und Graphen komfortabel darstellen. Sie ersetzt jedoch weder das Laden der Shell-Umgebung noch die CLI- und MCP-Kommandos für Analyse, Fetch, Db2 oder Remote-Prüfungen.
🤖 Lokale MCP-Integration für kontrollierte KI-Agenten
Ein wichtiger Entwicklungsschritt ist die lokale MCP-Integration. Über MCP kann Zeus ausgewählte Werkzeuge und Ressourcen für kompatible KI-Clients bereitstellen.
Der Ansatz lautet ausdrücklich nicht: „Der Agent darf alles.“
Stattdessen stehen Begrenzung und Nachvollziehbarkeit im Mittelpunkt:
- lokaler
stdio-Transport statt frei erreichbarem Remote-Service - sichere, read-orientierte Default-Oberfläche
- explizite Tool-Allowlist für konkrete Aufgaben
- Maskierung typischer Secrets in Antworten und Fehlermeldungen
- append-only Audit-Trail unter
.local/mcp/audit/ - Timeouts und Limits für Antwortgrößen
- Workspace-Grenzen auch für absolute Pfade
- standardmäßig blockierte Schreiboperationen
Lokalen MCP-Server starten
node cli/zeus.js mcp serve --stdio true --verboseFür reale Workflows sollte die Oberfläche zusätzlich mit --allow-tools auf die tatsächlich benötigten Werkzeuge begrenzt werden.
Besonders strikt ist der Umgang mit SQL-Schreiboperationen. Planung und tatsächliche Ausführung sind getrennt. Ein Apply-Pfad benötigt mehrere explizite Freigaben, passende Profilregeln und ein Bestätigungstoken. Produktionsprofile bleiben für solche Pfade blockiert.
Das ist ein wichtiger Unterschied zu vielen Agenten-Demos: Nicht maximale Autonomie ist das Ziel, sondern kontrollierte Unterstützung mit klaren Grenzen.
🧩 Erweiterbare API und VS-Code-Integration
Neben der CLI exportiert das Paket eine Programmatic API. Damit können eigene Analyzer, Analyse-Stages, Plugins und MCP-Tools registriert werden.
const { zeus } = require('zeus-rpg-promptkit/api');

zeus.analyzers.registerAnalyzer('my-analyzer', {
  run(context) {
    return { customEvidence: true };
  }
});

zeus.registerPlugin(myPlugin);
Damit entwickelt sich Zeus von einem fest verdrahteten Kommandozeilenwerkzeug zu einer erweiterbaren Analyse- und Kontext-Engine.
Parallel entsteht unter vscode-extension/ eine experimentelle Editor-Integration. Sie soll:
- das aktuell geöffnete RPG-Programm oder Member analysieren,
- lokale Analysen und Reports direkt im Editor anzeigen,
- dieselbe Zeus API wie CLI und MCP verwenden,
- neben Code for IBM i arbeiten können,
- und mit lokalem Fallback auch ohne aktive IBM-i-Verbindung nutzbar bleiben.
Die Extension ist derzeit eine Grundlage in Entwicklung und noch nicht der primäre Produktpfad. Strategisch ist sie trotzdem interessant: Die Analyse-Engine rückt damit näher an den täglichen Arbeitsplatz von IBM-i-Entwicklerinnen und -Entwicklern.
🔐 Safety-Level, Secret Vault und sichere Weitergabe
Zeus trennt zwischen lokalem Lesen, lokaler Artefakterzeugung, Remote-Zugriffen und kontrollierten Schreibpfaden.
| Level | Bedeutung | Typische Aktion |
|---|---|---|
S0 |
Lokal read-only | Dateien lesen, Konfiguration prüfen, Artefakte anzeigen |
S1 |
Lokaler Schreibzugriff | Reports, Bundles, Prompts und Analyseartefakte erzeugen |
S2 |
Remote read-only | IBM i oder Db2 lesen, ohne Daten oder Objekte zu verändern |
S3 |
Kontrolliertes Schreiben | DML ausschließlich mit expliziter Freigabe und Guardrails |
S4 |
Operator-gated High Risk | Bridge-, Apply- oder Compile-artige Aktionen; niemals implizit |
Die wichtigsten Leitplanken:
- Read-only ist der Standard für lokale und entfernte Analyse-Workflows.
- Riskante Aktionen müssen sichtbar, begründet und ausdrücklich freigegeben werden.
- Änderungen werden möglichst zuerst lokal als Plan, Diff oder Artefakt vorbereitet.
- Produktionsprofile bleiben bei nicht freigegebenen Write-Pfaden blockiert.
- Lokale Ausgaben, Audit-Dateien und Bundles können sensible Fachlogik enthalten.
- Für externe Reviews sollte
--safe-sharingverwendet werden.
Secret Vault statt Klartext-Passwörter
Credentials gehören weder in Commits noch in gemeinsam genutzte Profile. Zeus unterstützt verschlüsselte Werte im Format enc:v1:..., die während der Runtime-Konfiguration aufgelöst werden.
# Lokalen Schlüssel erzeugen
node cli/zeus.js secret init-key

# Passwort möglichst über stdin verschlüsseln
printf '%s' 'MeinGeheimesPasswort' | node cli/zeus.js secret encrypt

# Status und Secret-Hygiene prüfen
node cli/zeus.js secret status
node cli/zeus.js secret check
node cli/zeus.js doctor --profile dev --strict
Unter Windows kann der lokale Schlüssel zusätzlich über DPAPI geschützt werden.
⚡ Lokaler Schnellstart
Für einen ersten Eindruck ist keine Verbindung zu einem IBM-i-System erforderlich. Das Repository enthält ein synthetisches Mini-System mit reproduzierbaren Demo-Artefakten.
Voraussetzungen
- Node.js 20 oder neuer
- Java 11 oder neuer für JT400- und Db2-nahe Funktionen
- optional: IBM-i-Zugang für Fetch-, Discovery- oder Db2-Workflows
Installation und Demo
git clone https://github.com/gzeuner/zeus-rpg-promptkit.git
cd zeus-rpg-promptkit
npm install
npm run demo:run
Typische Demo-Ausgaben:
examples/demo-rpg-mini-system/output-baseline/report.md
examples/demo-rpg-mini-system/output-baseline/architecture-report.md
examples/demo-rpg-mini-system/output-baseline/ai-knowledge.json
examples/demo-rpg-mini-system/output-baseline/dependency-graph.mmd
Optional kann der lokale Viewer gestartet werden:
node cli/zeus.js serve \
  --source-output-root ./examples/demo-rpg-mini-system/output-baseline
Danach ist die lokale Ansicht unter http://127.0.0.1:4782 erreichbar.
Eigene lokale Quellen analysieren
node cli/zeus.js analyze \
  --source ./rpg_sources \
  --program ORDERPGM \
  --out ./output \
  --optimize-context \
  --dense full
Für ein neues IBM-i-System empfiehlt sich der dokumentierte Ablauf:
- lokales Profil anlegen,
- Umgebungsvariablen laden,
doctor --probe --show-resolvedausführen,- die Umgebung read-only mit
discover-environmentuntersuchen, - Objekte mit
resolve-objectverifizieren, - Quellen holen und anschließend lokal analysieren.
👥 Für wen Zeus RPG PromptKit gedacht ist
Das Toolkit richtet sich an Menschen und Teams, die gewachsene IBM-i-Landschaften besser verstehen, dokumentieren oder kontrolliert modernisieren möchten.
Typische Zielgruppen sind:
- IBM-i- und RPG-Entwicklerinnen und -Entwickler
- Software- und Lösungsarchitektinnen und -architekten
- Modernisierungs- und Migrationsteams
- QA- und Test-Teams
- Consultants und technische Projektleitungen
- Onboarding- und Dokumentationsteams
- Teams mit KI-gestützten Analyse- oder Review-Workflows
Besonders wertvoll ist Zeus dort, wo das System zuverlässig läuft, das Wissen darüber aber auf viele Köpfe, Source-Member, Bibliotheken und historische Dokumente verteilt ist.
Viele Legacy-Systeme leiden nicht in erster Linie darunter, dass sie alt sind. Sie leiden darunter, dass ihre Zusammenhänge schwer sichtbar sind.
🧭 Was das Toolkit bewusst nicht ersetzt
Zeus RPG PromptKit ersetzt weder Fachwissen noch verantwortliche Entwicklung.
Das Projekt:
- schreibt nicht autonom Business-Code auf IBM i,
- führt keine ungeprüften Produktionsänderungen aus,
- garantiert bei unvollständigen Quellen keine vollständige Analyse,
- macht aus einer KI-Ausgabe nicht automatisch eine verlässliche Entscheidung,
- ersetzt keine Tests, Reviews, Freigaben oder Betriebsprozesse,
- ist kein offizielles IBM-Produkt und nicht mit IBM verbunden.
Auch ein sehr guter Dependency-Graph bleibt ein Modell der verfügbaren Evidenz. Dynamische Aufrufe, externe Systeme, generierter Code oder fehlende Quellen können Grenzen setzen. Seriöse Analyse bedeutet deshalb auch, diese Grenzen sichtbar zu lassen.
🌍 Open Source, Transparenz und Herstellerhinweis
Zeus RPG PromptKit steht unter der Apache License 2.0 und wird öffentlich auf GitHub entwickelt.
Zum Transparenzansatz gehören:
- offener Quellcode,
- lokale Ausführung,
- reproduzierbare CLI-Befehle,
- sichtbare Reports und JSON-Artefakte,
- ein generierter Tool-Katalog als verbindliche Referenz,
- klare Safety-Level und dokumentierte Guardrails,
- die Trennung zwischen Toolkit, KI-Client und menschlicher Verantwortung.
💡 Fazit: Legacy verstehen, bevor man sie verändert
Die Diskussion über Legacy-Systeme ist oft unnötig schwarzweiß.
Entweder soll alles Alte möglichst schnell ersetzt werden. Oder jede Veränderung gilt als unnötiges Risiko. Beides wird gewachsenen IBM-i-Landschaften selten gerecht.
Viele dieser Systeme enthalten stabile Prozesse, wertvolle Fachlogik und jahrzehntelang entwickeltes Know-how. Gleichzeitig brauchen sie bessere Transparenz, modernere Analysewege und eine Dokumentation, die nicht nur in einzelnen Köpfen existiert.
Zeus RPG PromptKit setzt genau dort an: nicht als Ersatz für RPG-Erfahrung, sondern als Werkzeug, um vorhandene Systeme nachvollziehbarer zu machen.
Mit:
- lokaler und reproduzierbarer Analyse,
- einem kanonischen Evidenzmodell,
- Dependency- und Impact-Analysen,
- Db2-Kontext,
- reviewfähigen Reports und Bundles,
- kontrollierter MCP-Integration,
- einer erweiterbaren API,
- und KI-Kontext auf Basis sichtbarer Evidenz.
Der interessante Teil ist nicht, dass Zeus „KI kann“. Der interessante Teil ist, wie KI eingebunden wird: lokal, begrenzt, auditierbar und auf Basis prüfbarer Artefakte.
tiny-tool.de-Haltung: KI ist besonders hilfreich, wenn sie nicht raten muss. Wer Legacy-Systeme dokumentieren, analysieren oder modernisieren will, sollte deshalb zuerst verstehen, was tatsächlich vorhanden ist.
Denn bei gewachsenen Systemen gilt: Wer den Kontext ignoriert, versteht am Ende weder den Code noch das Geschäft dahinter.
📚 Quellen und weiterführende Links
- GitHub-Repository: https://github.com/gzeuner/zeus-rpg-promptkit
- README und Projektüberblick: https://github.com/gzeuner/zeus-rpg-promptkit/blob/main/README.md
- Tool-Katalog: https://github.com/gzeuner/zeus-rpg-promptkit/blob/main/docs/tool-catalog.md
- Dokumentations-Hub: https://github.com/gzeuner/zeus-rpg-promptkit/blob/main/docs/index.md
- Quickstart: https://github.com/gzeuner/zeus-rpg-promptkit/blob/main/docs/quickstart/5-minutes.md
- IBM-i-Onboarding: https://github.com/gzeuner/zeus-rpg-promptkit/blob/main/docs/quickstart/onboarding-new-ibm-i.md
- MCP Operator Guide: https://github.com/gzeuner/zeus-rpg-promptkit/blob/main/docs/mcp/operator-guide.md
- JTOpen / IBM Toolbox for Java: https://github.com/IBM/JTOpen
- Apache License 2.0: https://www.apache.org/licenses/LICENSE-2.0
- Node.js: https://nodejs.org/
Stand der Aktualisierung: 10. Juli 2026
🔎 Häufige Fragen zu Zeus RPG PromptKit
Was ist Zeus RPG PromptKit?
Zeus RPG PromptKit ist ein Open-Source-Toolkit zur Beschaffung, Normalisierung und Analyse von RPG-, CL- und DDS-Quellen. Es kann Db2-Metadaten ergänzen und erzeugt daraus nachvollziehbare Reports, Graphen, JSON-Modelle und KI-Kontext.
Kann Zeus RPG-Programme automatisch modernisieren?
Nein. Zeus analysiert, strukturiert und bereitet Änderungen vor. Es ersetzt weder Fachwissen noch Reviews, Tests und Freigaben.
Brauche ich für die Demo ein IBM-i-System?
Nein. Das Repository enthält ein synthetisches Demo-System, das lokal mit Node.js ausgeführt werden kann.
Kann Zeus mit KI-Assistenten verwendet werden?
Ja. Die erzeugten Artefakte sind anbieterneutral. Zusätzlich steht eine experimentelle lokale MCP-Integration für kontrollierte und auditierbare Agenten-Workflows zur Verfügung.
Greift Zeus schreibend auf IBM i oder Db2 zu?
Read-only ist der Standard. Kontrollierte Schreibpfade besitzen eigene Safety-Level und benötigen explizite Freigaben und Guardrails. Produktionsprofile bleiben für nicht freigegebene Apply-Pfade blockiert.
Ist Zeus ein IBM-Produkt?
Nein. Zeus RPG PromptKit ist ein unabhängiges Open-Source-Projekt und steht in keiner Verbindung zu IBM.


 tiny-tool.de